








Arrêtez de compliquer inutilement votre configuration cloud—Voici comment la réussir dès le premier jour
La plupart des gens lancent un serveur cloud comme ils préparent un repas micro-ondes : quelques clics, les paramètres par défaut, et une prière pour que rien ne brûle. Je comprends. Vous voulez que ça tourne vite. Mais après avoir démêlé d'innombrables déploiements chaotiques pour des clients en consulting, je peux vous dire qu'une heure supplémentaire de configuration réfléchie vous épargne des semaines de maux de tête plus tard. Ce n'est pas un manuel rébarbatif—voyez-le plutôt comme un café entre amis où je partage ce qui marche vraiment.
Il y a quelques mois, un ami m'a envoyé un message : « J'ai suivi un tutoriel de configuration de serveur cloud trouvé en ligne, mais maintenant je reçois des tentatives de connexion bizarres depuis six pays. » Il avait lancé une instance Ubuntu nue, laissé le port SSH par défaut grand ouvert, et utilisé un mot de passe comme admin123. C'est comme laisser votre porte d'entrée ouverte avec un panneau « Bienvenue » au néon. Voici le truc : une bonne approche de configuration de serveur cloud ne se limite pas à mettre la machine en marche—il s'agit de façonner un petit foyer numérique sûr dès le départ. Et c'est là qu'intervient une architecture cloud sécurisée, non pas comme un ajout après coup, mais tissée dans la structure même.
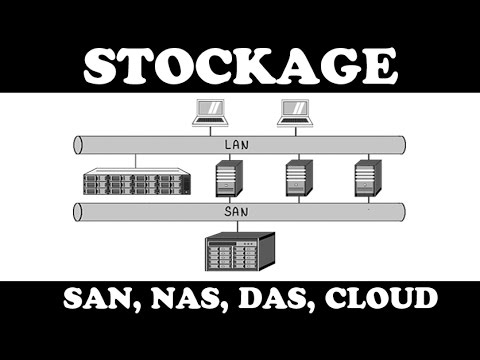
Alors, par où commencer ? D'habitude, je griffonne mon architecture d'infrastructure cloud sur un bloc-notes avant de toucher au tableau de bord. Imaginez le flux du trafic : quels services doivent communiquer avec l'extérieur, ceux qui peuvent se cacher dans un sous-réseau privé, et où un équilibreur de charge ou une passerelle NAT a du sens. Même si vous gérez une petite application, cette carte mentale évite les « oups, j'ai exposé ma base de données à Internet ». Si vous cherchez un guide de configuration de serveur cloud qui va au-delà des commandes copiées-collées, commencez par cette règle : connaissez toujours vos actifs et leurs chemins de communication.
Maintenant, parlons mécanique de configuration. Pour une configuration de serveur cloud pour débutants, je recommande d'utiliser l'assistant du fournisseur, mais de durcir immédiatement les bases. Choisissez une distribution Linux légère avec laquelle vous êtes à l'aise—Ubuntu ou Debian fonctionne pour la plupart des gens. Pendant la création, vous verrez des options pour un groupe de pare-feu ou « groupe de sécurité ». Considérez-le comme votre première ligne de défense. Ajoutez uniquement les ports nécessaires : 22 pour SSH (mais changez-le pour un port non standard plus tard), 80/443 si vous servez du trafic web, et jamais 3306 vers le monde sauf si vous cherchez les ennuis. Cette petite étape fait partie de ces conseils de sécurité pour serveur cloud si simples qu'on les saute, pourtant elle stoppe une grande partie des attaques automatisées.
Une fois le serveur accessible, supprimez immédiatement l'authentification par mot de passe. Générez une paire de clés SSH, téléchargez la clé publique, et configurez sshd pour désactiver la connexion par mot de passe. Vous savez quoi ? J'ai vu des développeurs expérimentés sauter cette étape parce que « c'est juste une machine de dev », et en un jour le serveur fait partie d'un botnet. Cela m'amène aux bonnes pratiques de sécurité cloud plus larges que j'inculque à chaque client : moindre privilège, connexions chiffrées, et considérez que tout réglage par défaut est dangereux jusqu'à preuve du contraire. Pensez-y comme l'assaisonnement d'une poêle en fonte—vous construisez une couche de protection antiadhésive qui s'améliore avec l'attention.
Votre plan d'architecture cloud sécurisée devrait aussi inclure la journalisation et la surveillance dès le début. Lancez un CloudWatch minimal, Stackdriver, ou même un Grafana auto-hébergé pour capturer les journaux d'authentification, les pics de ressources, et les anomalies réseau. J'ai un jour détecté un bucket S3 mal configuré dans le compte d'un client lors d'un audit de routine parce que les journaux montraient un pic inattendu de données sortantes. C'est la beauté d'intégrer la sécurité dans l'architecture plutôt que de la rajouter après coup. Si vous esquissez un guide d'architecture de sécurité cloud pour votre équipe, faites-en une checklist conviviale, pas une politique de 200 pages que personne ne lit.
En parlant de checklist, avant tout lancement en production, je passe en revue une checklist de sécurité de serveur cloud dans ma tête—ou sur papier. Elle ressemble à ça : Pare-feu renforcés ? Vérifié. Uniquement des clés SSH ? Vérifié. Mises à jour automatiques configurées (avec un calendrier de test en staging) ? Vérifié. Services inutilisés désinstallés ? Vérifié. Sauvegardes de base de données automatisées et chiffrées ? Vérifié. Dépendances applicatives scannées pour les vulnérabilités connues ? Vérifié. Cela peut sembler beaucoup, mais après la troisième fois, ça devient un réflexe. Et croyez-moi, se réveiller à 3h du matin à cause d'une alerte de pager parce qu'une tâche cron oubliée a bouffé l'espace disque est une réalité que vous pouvez éviter avec un peu d'amour proactif.
Un domaine où je vois les gens trébucher, c'est quand ils suivent un tutoriel de configuration de serveur cloud comme parole d'évangile sans l'adapter à leur cas spécifique. Un tutoriel peut dire « installez Apache, MySQL, PHP » en une seule commande, mais si vous construisez un microservice conteneurisé, cette pile LAMP est un poids mort. À la place, demandez-vous : ai-je besoin d'un monolithe, ou puis-je fractionner les fonctions sur des instances plus petites ? Cela fait partie d'un état d'esprit mature en matière de conception d'infrastructure cloud—un dimensionnement adapté non seulement pour le coût mais aussi pour la sécurité. Un serveur web n'a pas besoin d'un moteur de base de données installé ; c'est juste une surface d'attaque supplémentaire.
Maintenant, si vous êtes en pleine planification et que vous voulez quelque chose d'imprimable, je remets souvent aux clients une checklist de sécurité de serveur cloud d'une page combinée à un guide d'architecture de sécurité cloud qui fait correspondre les contrôles aux objectifs métier. Par exemple, si votre application gère des paiements, cette checklist s'élargit pour inclure les couches PCI-DSS comme la surveillance de l'intégrité des fichiers et les environnements restreints de données de titulaires de carte. Mais même pour un blog personnel, suivre les bonnes pratiques de sécurité cloud comme utiliser un pare-feu applicatif web et des certificats TLS (bonjour, Let's Encrypt) vous fait passer d'un fruit à portée de main à un dur à cuire.
En fin de compte, configurer correctement un serveur cloud revient à le traiter comme un projet vivant, pas comme une corvée à faire une bonne fois pour toutes. Patchez régulièrement, faites tourner les clés d'accès, révisez les rôles IAM, et gardez un esprit curieux. J'apprends encore de nouvelles astuces chaque mois, et je fais ça depuis des années. Si vous êtes débutant, ne vous laissez pas intimider—commencez petit, cassez des trucs dans un bac à sable, et construisez votre propre guide condensé de configuration de serveur cloud en documentant ce qui fonctionne pour vous. Avant longtemps, vous serez la personne que les amis contactent quand leur maison numérique est en feu, et vous leur direz tranquillement : « vérifions d'abord vos ACLs réseau. » C'est ça, la vraie magie : transformer la sécurité de quelque chose d'effrayant en une seconde nature.